Stel dat een klant je mailt: welke gegevens hebben jullie eigenlijk van mij? Je leest de vraag tussen twee bestellingen door, wilt later uitzoeken hoe je zo’n overzicht maakt en zet de mail op ongelezen. Een collega denkt dat jij ermee bezig bent. Jij denkt dat het boekhoudpakket het wel kan exporteren. Een maand later vraagt de klant waarom hij nog niets heeft ontvangen.
Voor een klein bedrijf is dit een herkenbare manier waarop werk blijft liggen. Bij een verzoek om inzage in persoonsgegevens raakt dat ook een wettelijk recht. De klant kan niet zien waar zijn vraag vastloopt. Hij merkt vooral dat het bedrijf dat zijn gegevens gebruikt, geen duidelijk antwoord geeft.
De Autoriteit Persoonsgegevens publiceerde op 14 oktober een toelichting op nieuwe Europese richtsnoeren over AVG-boetes. Het bijbehorende concept laat onder meer zien hoe toezichthouders een incidentele fout en herhaald falen kunnen meewegen. Voor ondernemers is dat een aanleiding om te kijken naar de route die een privacyverzoek binnen hun bedrijf aflegt.
Kun je zo’n verzoek herkennen, op tijd beoordelen en zorgvuldig beantwoorden? En ontdek je wanneer dezelfde fout terugkomt? Juist die vragen maken duidelijk hoeveel grip je op je klantgegevens hebt. Dit artikel richt zich vooral op inzageverzoeken, omdat daarbij verschillende onderdelen van een kleine onderneming samenkomen: klantenservice, administratie, leveranciers en de eigenaar zelf.
Wat de Europese toelichting toevoegt
De European Data Protection Board, de EDPB, wil met richtsnoer 04/2026 de afweging over het opleggen van een boete beter op elkaar afstemmen. Het document bespreekt wanneer een boete passend is naast of in plaats van andere corrigerende maatregelen, zoals een berisping of een bevel om een verwerking aan te passen. Het gaat om de keuze voor een maatregel; de bestaande richtsnoeren over het berekenen van een boetebedrag hebben een andere functie.
De status vraagt om aandacht. Versie 1.0 is op 17 september 2026 aangenomen voor publieke consultatie. De feedbackperiode loopt tot 13 november 2026 om 23.59 uur CET. Op 15 oktober is dit dus een concept voor nadere Europese uitleg. De tekst kan nog veranderen. Er ontstaat hierdoor geen nieuwe algemene AVG-plicht voor kleine bedrijven en evenmin een automatische vrijstelling van boetes.
De AP bespreekt in hetzelfde nieuwsbericht de wisselwerking tussen de AVG en de Digital Services Act. Die documentstatus is anders: de EDPB vermeldt richtsnoer 3/2025 als definitieve versie van 17 september 2026. Wij volgen hier de status bij de oorspronkelijke documenten. De consultatie over boetes is voor deze analyse de relevante aanleiding.
De afweging begint vóór het boetebedrag
Het concept onderscheidt vijf stappen. Kan de vastgestelde overtreding worden beboet? Is de onderzochte partij daarvoor aanspreekbaar? Is sprake van opzet of nalatigheid? Daarna volgen de ernst van de overtreding en de vraag of een boete in het concrete geval doeltreffend, evenredig en afschrikkend zou zijn. Deze opbouw sluit aan op de bevoegdheden en criteria uit artikelen 58 en 83 AVG.
Volgens het concept blijft bij een geringe overtreding doorgaans een boete achterwege; bij een overtreding die niet als gering wordt beschouwd, bestaat een sterke aanwijzing om wel een boete op te leggen. Vervolgens blijft een afzonderlijke beoordeling van de omstandigheden nodig. Het document biedt geen rekensom waarmee een ondernemer zijn eigen fout tot een onschuldig incident kan verklaren.
Omvang, duur, gevolgen voor mensen, eerdere relevante overtredingen en genomen maatregelen kunnen allemaal meetellen. Een klein team kan weinig persoonsgegevens verwerken, maar ook dagelijks werken met gevoelige informatie. Een lage omzet vertelt daardoor onvoldoende over wat een fout voor een klant betekent.
Je kunt als ondernemer wel onderzoeken hoe de fout ontstond en wat je ermee doet. Dat helpt eerst de persoon die op antwoord wacht. Tegelijk levert het een beter beeld op van de werkwijze die je zult moeten uitleggen als iemand er vragen over stelt.
Een klein bedrijf heeft ook een herkenbaar aanspreekpunt nodig
Bij een eenmanszaak bestaat de verleiding om privacyvragen als uitzonderlijk juridisch werk te behandelen. Je wacht totdat er een formele brief binnenkomt, of totdat een adviseur een standaardantwoord heeft. Ondertussen kan een gewone klantvraag al een inzageverzoek zijn.
Een betrokkene hoeft geen artikelnummer te noemen of het woord AVG te gebruiken. De definitieve EDPB-richtsnoeren over het inzagerecht leggen uit dat het verzoek geen voorgeschreven vorm heeft. Een bedrijf mag een handig contactkanaal aanbieden. Een verzoek via een regulier officieel contactpunt mag niet uitsluitend worden genegeerd omdat iemand een ander kanaal gebruikt dan het aangewezen privacyformulier.
Daarmee heeft je klantenservice een inhoudelijke taak. Wie vraagt om een overzicht van alle gegevens die je over hem bewaart, vraagt iets anders dan iemand die alleen een bestelbevestiging kwijt is. Soms is de bedoeling onduidelijk. Dan kun je gericht navragen wat iemand wil, zonder de vraag eerst door een reeks formulieren te laten gaan.
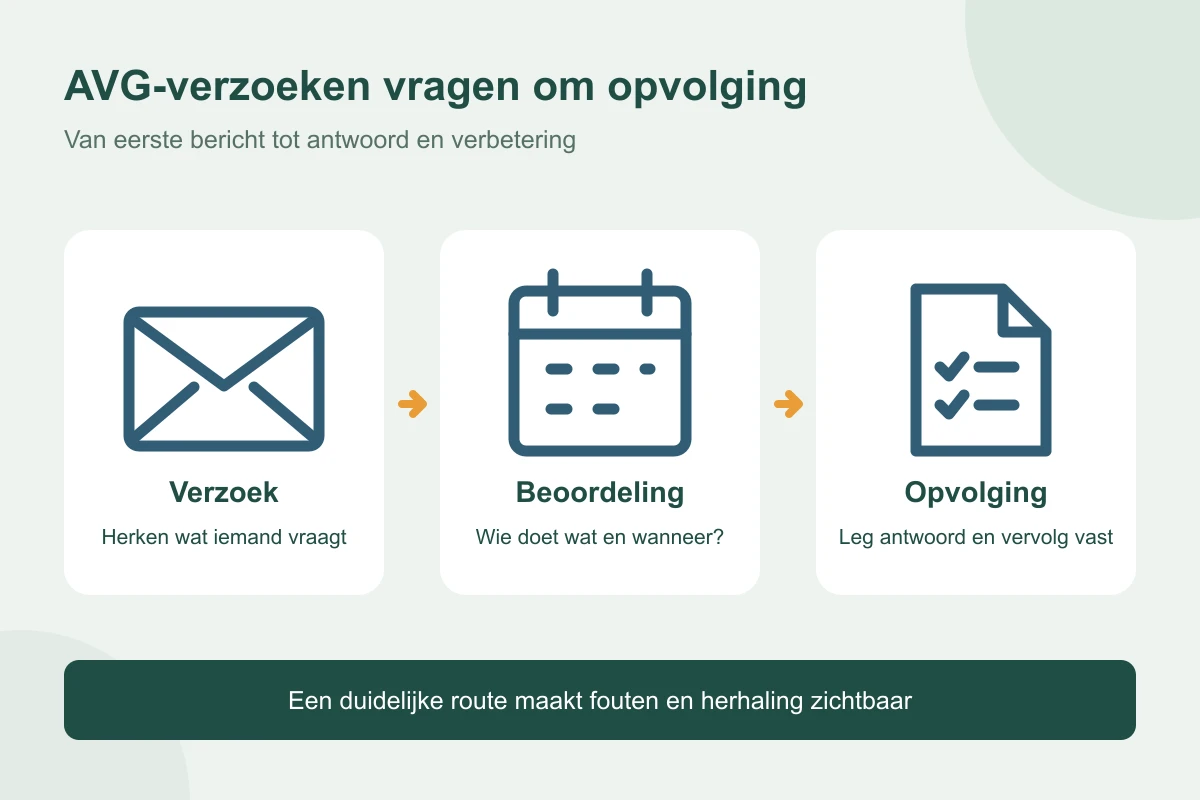
Voor een klein bedrijf is één afgesproken overdracht vaak al een verbetering: de medewerker die het verzoek ziet, legt vast wanneer het binnenkwam en wijst het toe aan een benoemde behandelaar. Die behandelaar bevestigt intern dat hij het heeft opgepakt. Zo wordt zichtbaar of het werk werkelijk is overgenomen.
Een maand is geen standaard wachttijd
Artikel 12, lid 3, AVG vraagt om een reactie zonder onnodige vertraging en in ieder geval binnen één maand na ontvangst. Dat is een termijn in maanden, niet een algemene regel van dertig dagen. Een eenvoudige vraag die snel kan worden afgehandeld, hoeft dus niet tot het einde van de termijn te blijven liggen.
Wanneer de complexiteit of het aantal verzoeken dat noodzakelijk maakt, kan de termijn met maximaal twee extra maanden worden verlengd. De betrokkene moet binnen de oorspronkelijke maand over de verlenging en de redenen worden geïnformeerd. Een algemene melding dat het druk is, maakt een automatische verlenging geen zorgvuldig besluit.
Ook een weigering vraagt om tijdige uitleg. Artikel 12, lid 4, verlangt dat je zonder onnodige vertraging en uiterlijk binnen een maand vertelt waarom je geen gevolg aan het verzoek geeft, met informatie over klacht- en beroepsmogelijkheden. Stilte is geen manier om een lastige inhoudelijke afweging uit te stellen.
Maak daarom bij ontvangst een planning voor de beoordeling, het ophalen van gegevens en de eindcontrole. Zet een intern controlemoment ruim vóór de uiterste datum. Dat is onze praktische aanbeveling, geen extra wettelijke termijn. Het geeft je tijd om een ontbrekende export of een onduidelijke vraag te ontdekken terwijl er nog ruimte is om die op te lossen.
Inzage vraagt om meer dan een klantkaart
Het inzagerecht uit artikel 15 AVG omvat uitsluitsel over het verwerken van persoonsgegevens, inzage in die gegevens en informatie over de verwerking. Denk aan doeleinden, ontvangers en bewaartermijnen of de criteria daarvoor. De betrokkene heeft ook recht op een kopie van de persoonsgegevens die je verwerkt.
Een export uit je verkoopsysteem kan een onderdeel van het antwoord zijn. Gegevens kunnen daarnaast in supportmails, afspraken, losse bestanden of andere systemen zitten. De EDPB legt in de inzagerichtsnoeren uit dat de zoektocht moet aansluiten op de manier waarop je de informatie hebt georganiseerd. Alleen de makkelijkste database bekijken is dan onvoldoende als relevante gegevens elders staan.
Inzage betekent niet automatisch dat ieder bedrijfsdocument volledig moet worden verstrekt. Het gaat om de persoonsgegevens en een begrijpelijke weergave daarvan. De AP legt voor organisaties uit wanneer een overzicht bruikbaar is en wanneer meer context of hele documenten nodig zijn. Ook rechten en vrijheden van anderen kunnen een concrete afweging vragen. Waar afschermen helpt, is een volledige weigering niet vanzelfsprekend.
Deze voorbereiding raakt je gewone digitale administratie. Weet je waar klantgegevens staan, welke koppelingen kopieën maken en wie bestanden beheert? Een overzicht van die plekken bespaart zoekwerk bij ieder volgend verzoek. Het kan ook duidelijk maken hoeveel ongebruikte klantinformatie je ondertussen bewaart.
Fictieve situatie: de webshop met twee inboxen
Neem een fictieve webshop in servies, met een eigenaar en een parttime medewerker. Bestelvragen komen binnen via de winkelmail. Retouren lopen via een apart programma. Een klant vraagt per mail om inzage in haar persoonsgegevens, nadat zij een discussie heeft gehad over een beschadigde levering.
De medewerker zet een label bij de mail. De eigenaar ziet dat label als een teken dat de kwestie is afgehandeld. De medewerker bedoelt juist dat de eigenaar ernaar moet kijken. De klant krijgt een automatische ontvangstbevestiging, maar daarna gebeurt er niets. Wanneer zij opnieuw mailt, verschijnt de vraag tussen de gewone retourberichten.
De eigenaar kan nu de klantkaart exporteren en hopen dat het daarmee klaar is. Een zorgvuldiger aanpak begint met bepalen welke informatie onder het verzoek valt. In deze fictieve winkel zijn er ook mails over de schade, foto’s die de klant heeft toegestuurd en notities bij de retour. Welke onderdelen persoonsgegevens van haar bevatten en welke toelichting nodig is, moet worden beoordeeld.
Daarbij kan informatie over een andere klant of medewerker in hetzelfde bestand staan. Dat vraagt om gerichte controle vóór verzending. Het hele retourarchief meesturen zou nieuw risico creëren. Alleen een lijst met naam en adres verstrekken kan de oorspronkelijke vraag onvolledig beantwoorden.
Na de afhandeling onderzoekt de eigenaar alle mails met het gebruikte label. Hij vindt nog een onbeantwoord inzageverzoek. Dat gegeven verandert wat hij over zijn proces weet. De vraag is nu hoe dezelfde overdracht bij verschillende klanten heeft kunnen mislukken. Een excuus aan de eerste klant helpt de tweede nog niet.
In dit fictieve bedrijf wordt het label vervangen door een kleine takenlijst met ontvangstdatum, behandelaar en volgende stap. De medewerker mag een taak pas als overgedragen beschouwen nadat de eigenaar die heeft aanvaard. Een vervanger controleert de openstaande taken wanneer de eigenaar afwezig is. De voorgestelde werkwijze is redactioneel bedacht; zij bewijst niet dat een toezichthouder de eerdere fouten als gering zal beoordelen.
Herhaling verdient onderzoek, ook zonder klacht
Het conceptboeterichtsnoer bevat een voorbeeld waarin een eerst beperkte termijnoverschrijding wordt beoordeeld en daarna meer vergelijkbare gevallen aan het licht komen. Die opeenstapeling wijst volgens het voorbeeld op een onderliggend patroon. De bespreking van eerdere overtredingen en terugkerende fouten, waaronder voorbeeld 10, maakt dit verschil zichtbaar.
Dat betekent niet dat twee fouten automatisch een bepaalde boete opleveren. De feitelijke omstandigheden en juridische beoordeling blijven bepalend. Het is wel een goede reden om na een gemist verzoek verder te kijken dan die ene mail.
Controleer bijvoorbeeld of dezelfde contactroute eerder is gebruikt, of er vergelijkbare openstaande taken zijn en of een automatische regel berichten verkeerd indeelt. Beperk die controle tot wat je nodig hebt. Je hoeft geen onbeperkt archief met alle klantgesprekken aan te leggen om een overdrachtsfout te begrijpen.
Wachten op een tweede klacht heeft weinig zakelijke logica. Je kunt nu al herstellen wat zichtbaar is en andere betrokkenen benaderen waar dat nodig is. Een terugkerende fout wordt bovendien duurder in tijd: opnieuw zoeken, opnieuw uitleggen en opnieuw controleren. Een kleine proceswijziging kan die opeenvolging doorbreken, ook wanneer er nooit een toezichthouder aan te pas komt.
Fictieve situatie: de zelfstandige met dossiers bij leveranciers
Een fictieve zelfstandige organisatieadviseur werkt voor kleine bedrijven. In haar projecten verwerkt zij ook persoonsgegevens van contactpersonen, bijvoorbeeld in mails, gespreksverslagen en een online projectomgeving. Een voormalig contactpersoon vraagt welke gegevens zij over hem verwerkt. Zijn zakelijke e-mailadres is inmiddels opgeheven.
Haar eigen inzageantwoord gaat hier over verwerkingen waarvoor zij zelf verwerkingsverantwoordelijke is. Verwerkt zij bepaalde projectgegevens uitsluitend namens een opdrachtgever, dan ondersteunt zij die opdrachtgever als verwerker volgens diens instructies bij het verzoek. Die rol moet zij beoordelen voordat zij projectinformatie in haar antwoord opneemt.
De adviseur kent zijn naam, maar kan niet zonder meer aannemen dat de afzender van het nieuwe bericht dezelfde persoon is. Zij moet de identiteit passend controleren. Tegelijk wil zij voorkomen dat de zoektocht eindigt in een onnodig uitgebreide verzameling identiteitsgegevens.
Na een passende controle bekijkt zij haar mail, projectmappen en leveranciers. Een exportfunctie in de projectomgeving bevat alleen de actieve taken. Oude berichten staan op een andere plek. Het contract met de leverancier zegt weinig over praktische ondersteuning bij inzage. Zij moet daardoor tijdens de behandeling uitzoeken wie de ontbrekende gegevens kan ophalen.
Deze fictieve situatie laat zien waarom de keuze voor software ook een keuze over bereikbaarheid van gegevens is. De adviseur kan voor toekomstige projecten vooraf testen wat een export bevat, hoe zij gegevens van één persoon terugvindt en waar zij hulp vraagt. Bij uitbestede verwerking kan zij met de leverancier afspraken maken die passen bij die taak.
Zij hoeft daarvoor niet alle projectmappen samen te voegen tot één kopie op haar laptop. Dat zou de hoeveelheid verspreide persoonsgegevens juist kunnen vergroten. Een beknopt overzicht van systemen, zoekmogelijkheden en aanspreekpunten is een beter vertrekpunt. De oplossing moet het beantwoorden van verzoeken uitvoerbaar maken én zorgvuldig omgaan met de informatie die daarvoor nodig is.
Identiteit controleren zonder standaard een paspoort te vragen
De AVG geeft ruimte voor aanvullende informatie wanneer er redenen zijn om aan de identiteit van de verzoeker te twijfelen. Artikel 12, lid 6 koppelt dat aan wat nodig is om de identiteit te bevestigen. Een automatische eis om bij ieder verzoek een volledige identiteitskopie mee te sturen past daar niet vanzelfsprekend bij.
De EDPB werkt die proportionaliteit uit in de inzagerichtsnoeren, paragrafen 73 tot en met 79. Bestaande authenticatie kan bruikbaar zijn. Extra gegevens verzamelen terwijl je de persoon al voldoende hebt geverifieerd, kan onnodig zijn. De aard van de gegevens en de gevolgen van verzending aan de verkeerde persoon wegen mee.
Bij de fictieve adviseur is een nieuw afzenderadres een reden om na te denken over een passende verificatie. Bij een klant die veilig in zijn bestaande account is ingelogd, kan de afweging anders uitvallen. De gekozen methode moet bij het werkelijke risico passen. Leg kort vast waarom je aanvullende informatie nodig had en wat je hebt gecontroleerd, zonder meer identiteitsgegevens te bewaren dan noodzakelijk.
Is aanvullende informatie werkelijk nodig om de identiteit te bevestigen, dan kan de termijn volgens paragraaf 159 van de inzagerichtsnoeren worden opgeschort totdat die informatie is ontvangen. Voorwaarde is dat je haar zonder onnodige vertraging opvraagt. Vertel de verzoeker wat je nodig hebt, waarom en wat dit voor de behandelplanning betekent. Gewone interne vragen over een export of de beschikbaarheid van een collega geven geen automatische pauze. Laat een verzoek dus niet wachten omdat binnen je bedrijf nog niemand over de controle heeft besloten.
Een verzoek weigeren vraagt om meer dan ergernis
Soms komt een inzageverzoek midden in een conflict. De klant schrijft boos, herhaalt zich of stelt vragen die veel zoekwerk vragen. Dat maakt het verzoek niet vanzelf kennelijk ongegrond of buitensporig. De EDPB benadrukt dat een persoon zijn reden voor inzage niet hoeft te rechtvaardigen.
In beginsel is het behandelen van de rechten kosteloos. Artikel 12, lid 5, AVG kent mogelijkheden voor kennelijk ongegronde of buitensporige verzoeken. Het bedrijf moet dat karakter kunnen aantonen. Een eigen uurtarief aan een gewone inzagevraag hangen omdat je weinig personeel hebt, volgt daar niet uit.
Wanneer een verzoek op een echt knelpunt stuit, beoordeel dan precies welk onderdeel dat betreft en zoek zo nodig gericht advies. Informatie over anderen in één document maakt niet alle overige gegevens onbereikbaar. En een verplichting om bepaalde gegevens te bewaren, is geen algemene reden om inzage daarin te weigeren. Inzage en wissen hebben elk hun eigen voorwaarden.
De ondernemer heeft hier ook een belang: een onderbouwde, begrijpelijke reactie maakt de kwestie beter bespreekbaar. Een standaardweigering verschuift het inhoudelijke werk naar een later moment, wanneer het vertrouwen mogelijk al is beschadigd.
Bewijs van uitvoering hoeft geen tweede klantarchief te worden
Het conceptboeterichtsnoer bespreekt de betekenis van maatregelen om gevolgen te beperken. Daarbij kunnen het moment en de effectiviteit van de maatregel van belang zijn. Paragrafen 73 tot en met 78 noemen ook documentatie die laat zien wanneer en hoe maatregelen zijn uitgevoerd.
Voor het dagelijkse werk kan een beknopt behandeloverzicht nuttig zijn. Noteer wanneer het verzoek binnenkwam, wie het behandelde, welke systemen zijn onderzocht, welke relevante afwegingen zijn gemaakt en wanneer het antwoord is verzonden. Een noodzakelijke verlenging of gerichte beperking verdient een concrete reden. Deze vorm is onze aanbeveling; het concept schrijft kleine bedrijven geen apart standaardregister voor.
Beperk toegang tot die informatie en bepaal hoelang je haar voor het gekozen doel nodig hebt. Het behandeloverzicht bevat zelf persoonsgegevens. Een onbeperkte kopie van het volledige klantdossier bewaren ‘voor het geval dat’ maakt de afhandeling niet automatisch beter aantoonbaar.
Let ook op wat herstel kan bewijzen. Een aangepast proces kan helpen volgende fouten te voorkomen. Het maakt een eerdere overschrijding niet ongedaan en garandeert geen uitkomst bij toezicht. Hetzelfde geldt voor gewone medewerking: die is al verplicht en levert volgens het concept geen automatische verzachtende factor op.
Een antwoord moet voor de klant te gebruiken zijn
Een technisch complete export kan voor de ontvanger moeilijk leesbaar zijn. Kolomnamen als statuscode, klantsegment en bron vertellen pas iets wanneer duidelijk is wat ze betekenen. Artikel 12 vraagt om begrijpelijke communicatie. De inzagerichtsnoeren verbinden dat ook aan de manier waarop je gegevens aanlevert en toelicht.
Bekijk het antwoord daarom vanuit iemand die jouw software niet kent. Kan die persoon zien welke gegevens bij hem horen, waar ze vandaan komen en hoe je ze gebruikt? Een overzicht met toegelichte velden kan bruikbaarder zijn dan een verzameling losse bestanden. Het mag de inhoud of volledigheid van de gegevens natuurlijk niet veranderen.
Bij de fictieve webshop kan een notitie over een retour anders moeilijk te begrijpen zijn zonder de bijbehorende datum en context. Bij de adviseur kan een projectcode vragen oproepen omdat de klant alleen de naam van de opdracht kent. Zulke toelichting hoeft niet uitgebreid te zijn; zij moet helpen begrijpen wat het bedrijf verwerkt.
Plan die eindcontrole mee in de behandeling. Wie alle tijd besteedt aan het ophalen van bestanden, kan vlak voor verzending ontdekken dat informatie over anderen zichtbaar is of een export onverklaarde codes bevat. De omvang van het uiteindelijke bestand zegt weinig over de bruikbaarheid van het antwoord. Een controle op volledigheid, begrijpelijkheid en veilige verstrekking hoort daarom bij dezelfde taak.
Koop ondersteuning voor de stap die echt ontbreekt
Een privacyadviseur kan helpen bij ingewikkelde rechten, uitzonderingen en rollen. Software kan taken bewaken en gegevens verzamelen. Binnen het bedrijf moet iemand kunnen beoordelen of de uitkomst compleet en begrijpelijk is. Wie die verantwoordelijkheden vooraf verdeelt, kan gerichter hulp inkopen.
Vraag een leverancier bijvoorbeeld hoe je persoonsgegevens van één persoon terugvindt, wat in een export ontbreekt en binnen welke tijd ondersteuning beschikbaar is. Bij een verwerker zijn afspraken over hulp bij verzoeken ook onderdeel van artikel 28, lid 3, AVG. De precieze rol van een leverancier hangt van de verwerking af; niet iedere partij is voor alle doeleinden jouw verwerker.
Het bestaande artikel over digitale identiteit en MyCheck helpt bij de afweging welke gegevens je bij identificatie nodig hebt. Voor een inzageverzoek blijft daarnaast werk nodig aan het zoeken, beoordelen en veilig verstrekken van informatie. Een identiteitstechniek lost een onduidelijke taakverdeling in je bedrijf niet op.
Een klein team kan veel organiseren met een eenvoudige takenlijst, vaste vervanging en een gecontroleerde zoekroute. Koop pas een uitgebreid systeem wanneer je weet welk probleem dat oplost. Test het met fictieve gegevens, zodat een oefening niet onbedoeld een extra kopie van echte klantinformatie maakt.
Beoordeel of je werkwijze ook bij afwezigheid werkt
De zwakke plek zit vaak in de uitzondering op de gewone werkdag. De eigenaar is ziek, de medewerker vertrekt of een leverancier reageert langzamer dan verwacht. Een proces dat volledig steunt op één persoon die alles onthoudt, heeft op zulke momenten weinig ruimte.
Loop daarom een fictief verzoek door van ontvangst tot antwoord. Laat iemand anders herkennen wat er wordt gevraagd en aanwijzen wie het overneemt. Controleer of diegene bij het overzicht van systemen en openstaande taken kan, met passende toegangsrechten. Bespreek waar extra deskundigheid nodig is en wie die kan inschakelen.
Deze oefening gaat over de behandeling van persoonsgegevensrechten. Voor het herstellen van systemen na uitval hebben we een afzonderlijke analyse over de herstelvolgorde na een IT-storing. De verbinding zit in de afhankelijkheid van mensen en leveranciers, terwijl de vraag hier blijft of een verzoek inhoudelijk en tijdig wordt behandeld.
Bij de webshop uit het voorbeeld maakt één openstaande taak zichtbaar dat er werk ligt. Bij de adviseur maakt een geteste export duidelijk waar informatie ontbreekt. Dat zijn kleine verbeteringen die een volgende klantvraag beter uitvoerbaar maken. Het Europese concept geeft aanleiding om daarop te letten. De huidige rechten van je klanten zijn al voldoende reden om ermee te beginnen.
Bronnen en verantwoording
De onderstaande primaire bronnen zijn geraadpleegd op 15 oktober 2026. De AP-publicatie van 14 oktober is de nieuwsaanleiding. De juridische passages onderscheiden geldende AVG-bepalingen, definitieve inzagerichtsnoeren en het consultatieconcept over boetes. De webshop en organisatieadviseur zijn fictief. De voorgestelde taakverdeling, oefening en administratie zijn eigen redactionele aanbevelingen, geen wettelijk voorgeschreven stappenplan of oordeel over een individuele overtreding.
- Autoriteit Persoonsgegevens, Nieuwe EDPB-guidelines over samenspel DSA/AVG en AVG-boetes, gepubliceerd op 14 oktober 2026. De oorspronkelijke tijd van 18.00 uur CEST is bevestigd in de officiële RSS. De documentstatus is afzonderlijk bij de EDPB gecontroleerd.
- Algemene verordening gegevensbescherming, officiële Nederlandse geconsolideerde tekst, met name artikelen 12, 15, 28, 58 en 83; artikel 17 voor het onderscheid tussen inzage en wissen.
- EDPB, richtsnoer 04/2026 over het opleggen van administratieve boetes, versie 1.0, op 17 september 2026 aangenomen voor publieke consultatie. Met name paragrafen 1, 7 tot en met 10, 57 en 58, 73 tot en met 78, 89 tot en met 91 en 114 tot en met 120, plus voorbeeld 10.
- EDPB, publieke consultatie over richtsnoer 04/2026, open van 21 september tot 13 november 2026, 23.59 uur CET.
- EDPB, definitieve richtsnoeren 01/2022 over het inzagerecht, PDF versie 2.1. Versie 2.0 aangenomen op 28 maart 2023; versie 2.1 bevat kleine correcties van 30 mei 2024. Onder meer hoofdstukken 3, 5 en 6 over ontvangst, authenticatie, uitvoering, termijnen en beperkingen.
- Autoriteit Persoonsgegevens, Voor organisaties: recht op inzage in de praktijk, actuele officiële uitleg over het overzicht van persoonsgegevens, documentcontext en informatie over de verwerking; bijgewerkt op 1 april 2026.
- EDPB, richtsnoer 3/2025 over DSA en AVG, definitieve versie 2 van 17 september 2026. Alleen gebruikt om de status van de twee in het AP-nieuwsbericht genoemde documenten te onderscheiden.